
Customer.io unifica el acceso a sus APIs con 2 tipos de claves: públicas para aplicaciones y privadas para servidores
La actualización del 30 de octubre separa las credenciales según dónde se ejecuta el código. Las claves existentes siguen funcionando, por lo que la migración puede planificarse.
La noticia en 30 segundos
Customer.io anunció el 30 de octubre de 2026 dos tipos de credenciales para sus APIs: claves públicas para navegadores y aplicaciones móviles, y privadas para servidores. Las primeras identifican personas y registran eventos, pero no permiten leer datos ni enviar mensajes directamente. Una clave privada puede utilizar todas las APIs y debe mantenerse en el servidor. Las credenciales anteriores siguen funcionando. Para equipos B2B de Chile y Latinoamérica, el cambio permite revisar responsables, permisos y continuidad de las integraciones antes de actualizar sus conexiones.
Customer.io anunció el 30 de octubre de 2026 un esquema de acceso a sus APIs con dos tipos de claves, elegidos según dónde se ejecuta el código. El cambio distingue las aplicaciones que usa el cliente de las integraciones que corren en servidores.
La novedad permite revisar cómo llegan los eventos a marketing y quién mantiene cada conexión. La continuidad también importa: el anuncio confirma que las credenciales actuales siguen funcionando. Un equipo comercial puede preparar la transición con su responsable técnico y comprobar el resultado antes de retirar accesos antiguos.
¿Qué diferencia a las claves públicas de las privadas?
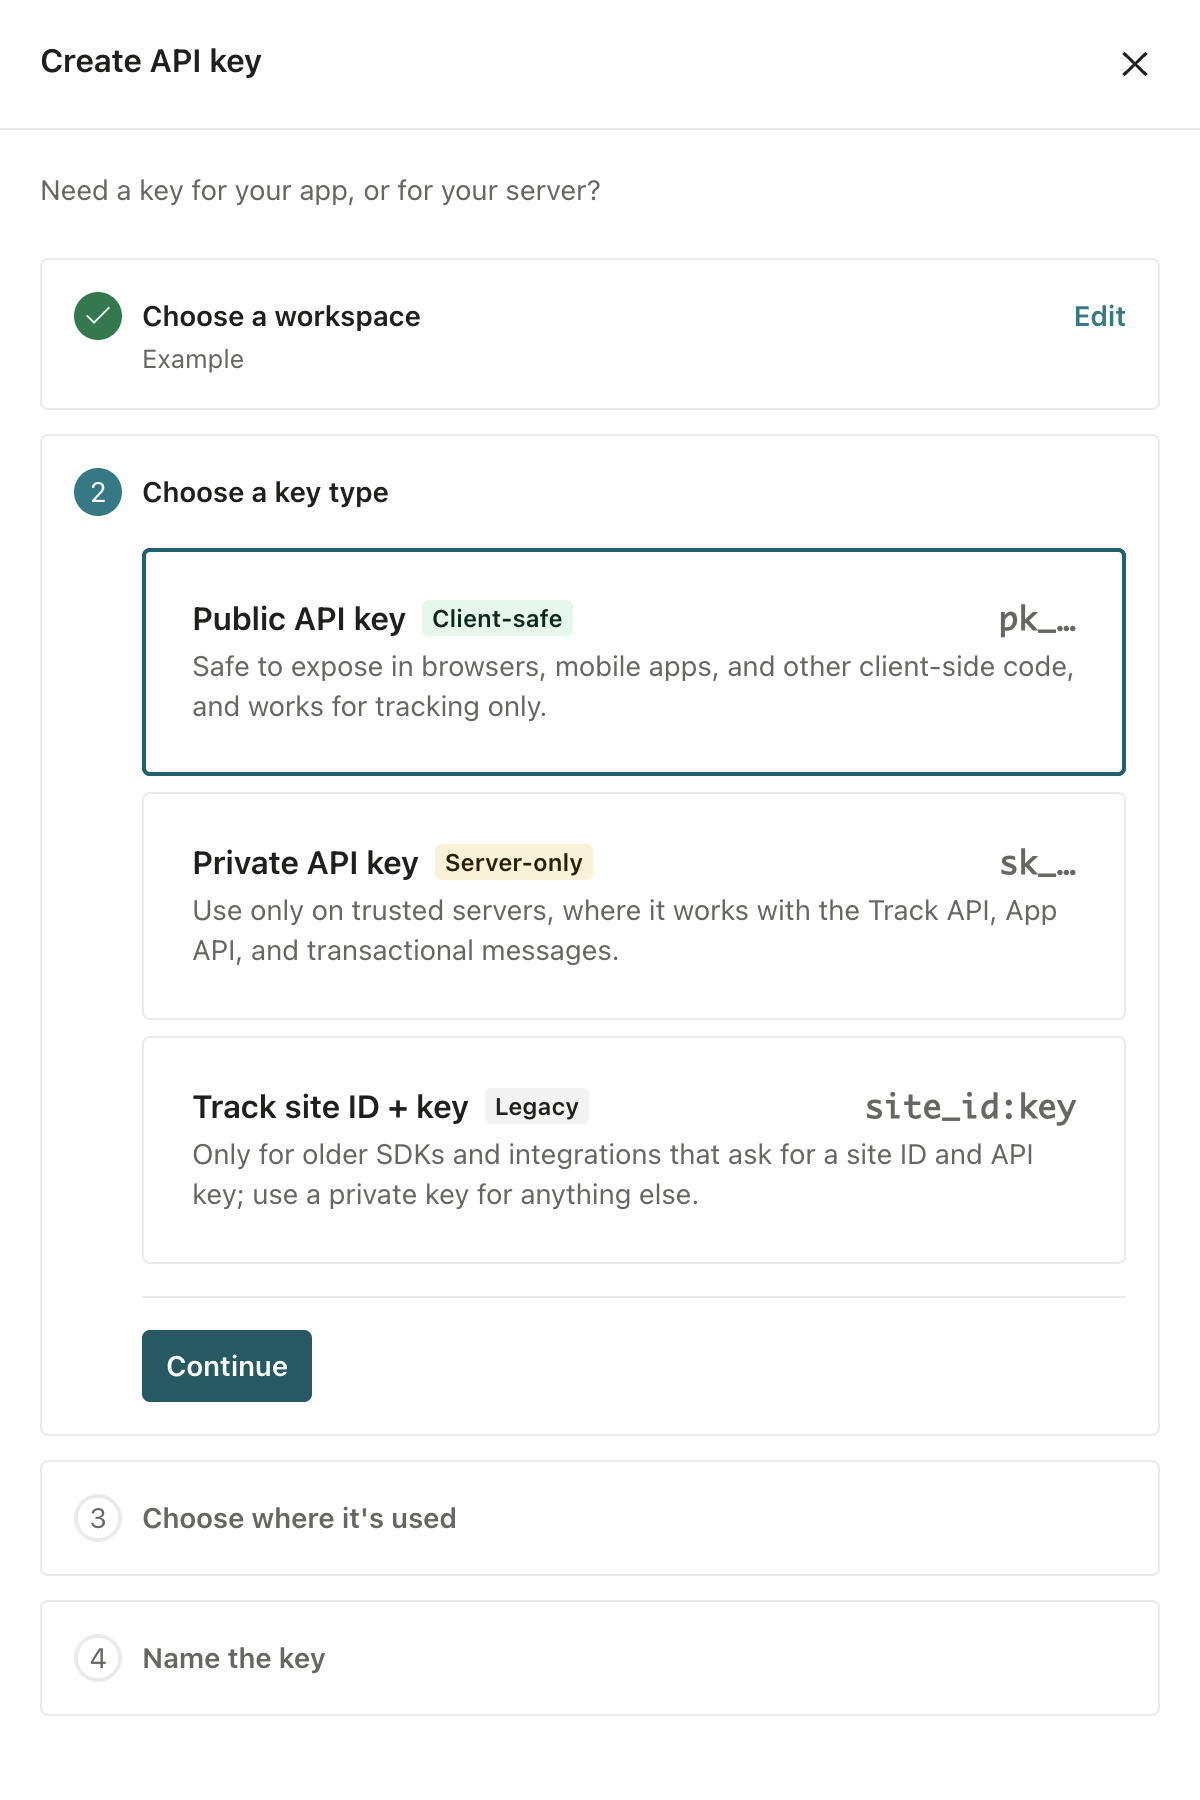
Las claves públicas comienzan con pk_ y están destinadas a navegadores y aplicaciones móviles. Permiten identificar personas, enviar eventos y gestionar mensajes dentro de la aplicación. No autorizan la lectura de datos ni el envío directo de mensajes mediante las APIs que requieren una clave privada.
Las privadas comienzan con sk_, se usan en servidores y dan acceso al conjunto de APIs, incluidas operaciones sensibles. Para quien dirige marketing, conviene traducir esa distinción a un inventario operativo: qué sistema captura la actividad y qué proceso puede modificar datos o activar comunicaciones. Son responsabilidades distintas, aunque compartan proveedor.
¿Es obligatorio reemplazar ahora las credenciales existentes?
Customer.io mantiene las credenciales anteriores. Su documentación también conserva un apartado para las claves heredadas. Por eso, actualizar una conexión debe partir de su compatibilidad y de una prueba acordada, sin asumir que el anuncio obliga a sustituir todas las integraciones a la vez.
La lectura práctica es separar proyectos. Una implementación nueva puede evaluar el esquema actual desde el inicio; una conexión en producción necesita primero saber qué biblioteca utiliza y quién puede desplegar un cambio. Mezclar ambas tareas en una actualización general dificulta identificar el origen de un problema si luego faltan eventos o se altera una audiencia.
¿Cómo preparar el cambio sin interrumpir la llegada de datos?
La documentación de gestión de credenciales indica crear una clave nueva, cambiar la integración y revocar la antigua cuando ya no se use. En aplicaciones móviles, advierte que las versiones sin actualizar pueden continuar utilizando el acceso anterior. Ese detalle obliga a coordinar el despliegue con quienes mantienen la aplicación.
Como preparación editorial, proponemos una ficha por conexión: responsable, aplicación de origen, destino, uso de la credencial y prueba que confirma el funcionamiento. El equipo de marketing debería poder ver el resultado de negocio de esa prueba, como la recepción del evento esperado y la pertenencia correcta a una audiencia. Una respuesta técnica satisfactoria por sí sola no demuestra que el recorrido comercial quedó completo.
¿Qué significa para las empresas en Chile y Latinoamérica?
Para una empresa B2B de Chile o Latinoamérica que conecta su producto, su CRM y sus comunicaciones, la oportunidad está en ordenar la responsabilidad de esos traspasos. Una falla de captura puede parecer una baja de demanda si nadie revisa la fuente. El anuncio no acredita aumentos de conversión ni ahorros; esos resultados tendrían que medirse en cada operación.
Análisis de Revenue Hub
Nuestra lectura es que simplificar las credenciales ayuda a entender una integración, pero no reemplaza su gestión. La gerencia necesita saber quién responde cuando una fuente deja de enviar datos. Si además utiliza HubSpot, puede aplicar nuestra guía para detectar una integración que dejó de traer registros y acordar una alerta basada en el volumen esperado. El objetivo es descubrir el silencio antes de que llegue a una revisión comercial.
La recomendación concreta es empezar con una conexión acotada y documentada. Antes del cambio, registrar qué eventos recibe marketing; después, comprobarlos con el mismo criterio y asignar a una persona la aceptación del resultado. No retirar el acceso anterior hasta que el responsable técnico confirme que dejó de utilizarse. Es una propuesta de trabajo, no una exigencia adicional anunciada por el proveedor.
Conviene cerrar la revisión con una conversación entre marketing y tecnología: qué dato activa cada comunicación, cómo se comprueba su llegada y quién decide detener una automatización si algo se desvía. La mejor señal de mejora será poder explicar y mantener el recorrido sin depender de la memoria de quien lo construyó. Esa capacidad merece más atención que la cantidad de claves que se logre eliminar.
Profundiza con Revenue Hub Latam
Guías y artículos para aplicarlo en tu empresa
- Artículo del blogAplicaciones privadas de HubSpot: qué hacer con tus integraciones en ChileDesde el 26 de octubre de 2026 no se crean más apps privadas heredadas en HubSpot. Qué sigue funcionando, cómo inventariar y cuándo usar Service Keys.
- Artículo del blog¿Cómo implementar HubSpot CRM paso a paso en una empresa de Latinoamérica?Siete pasos para implementar HubSpot CRM en Chile y LATAM: monedas, RUT como clave única, datos, pipeline, ERP, WhatsApp y un checklist de go-live.
Fuente y criterio editorial
Revenue Hub resume, contextualiza y analiza esta información para equipos B2B de Chile y Latinoamérica. La publicación original pertenece a Customer.io.
Leer la fuente originalPara profundizar
Preguntas frecuentes
¿Qué anunció Customer.io sobre sus claves de API?
El 30 de octubre de 2026 presentó dos tipos de claves según dónde corre el código. La separación ayuda a distinguir aplicaciones de cliente e integraciones de servidor.
¿Para qué se utiliza una clave pública de Customer.io?
Sirve para identificar personas, registrar eventos y gestionar mensajes dentro de la aplicación. No debe confundirse con un acceso para consultar datos o enviar mensajes directamente mediante las APIs privadas.
¿Dónde debería guardarse una clave privada?
Debe utilizarse en un servidor y mantenerse secreta. El equipo debería asignar un responsable para su uso y sus cambios.
¿Dejan de funcionar las credenciales anteriores?
El anuncio confirma que siguen funcionando. La actualización puede prepararse con pruebas de compatibilidad antes de modificar una conexión en producción.
¿Qué conviene comprobar antes de retirar una clave?
La documentación indica cambiar la integración antes de revocar el acceso anterior. También conviene verificar que los eventos esperados siguen llegando y que ninguna versión de la aplicación depende de la clave antigua.
¿Cómo deberían actuar los equipos de Chile y Latinoamérica?
La recomendación de Revenue Hub es inventariar las conexiones y acordar quién acepta cada cambio. El control debe incluir la llegada del dato que usa marketing, además del resultado técnico del despliegue.
¿Cómo se vive esto en tu equipo?
Participa con tu nombre o un alias. Sin crear una cuenta ni dejar tu correo.
Cargando comentarios…